Si te llegó un correo de Ledger que dice que tenés que actualizar tu wallet o tu cuenta queda comprometida, es un phishing: una estafa para robarte las criptomonedas. Ledger nunca te va a pedir por correo, web o llamada las 12, 18 o 24 palabras de tu frase de recuperación; quien te las pide quiere vaciar tu billetera. No hagas clic, no escribas ninguna palabra, bloqueá al remitente y entrá vos mismo a ledger.com si querés revisar algo. En esta guía vas a ver, con el correo real que recibió Gabriel, cómo detectar un correo falso de Ledger paso a paso, qué hacer si ya cometiste el error y cómo denunciar el mensaje.
Paso 1: Leé el correo con desconfianza
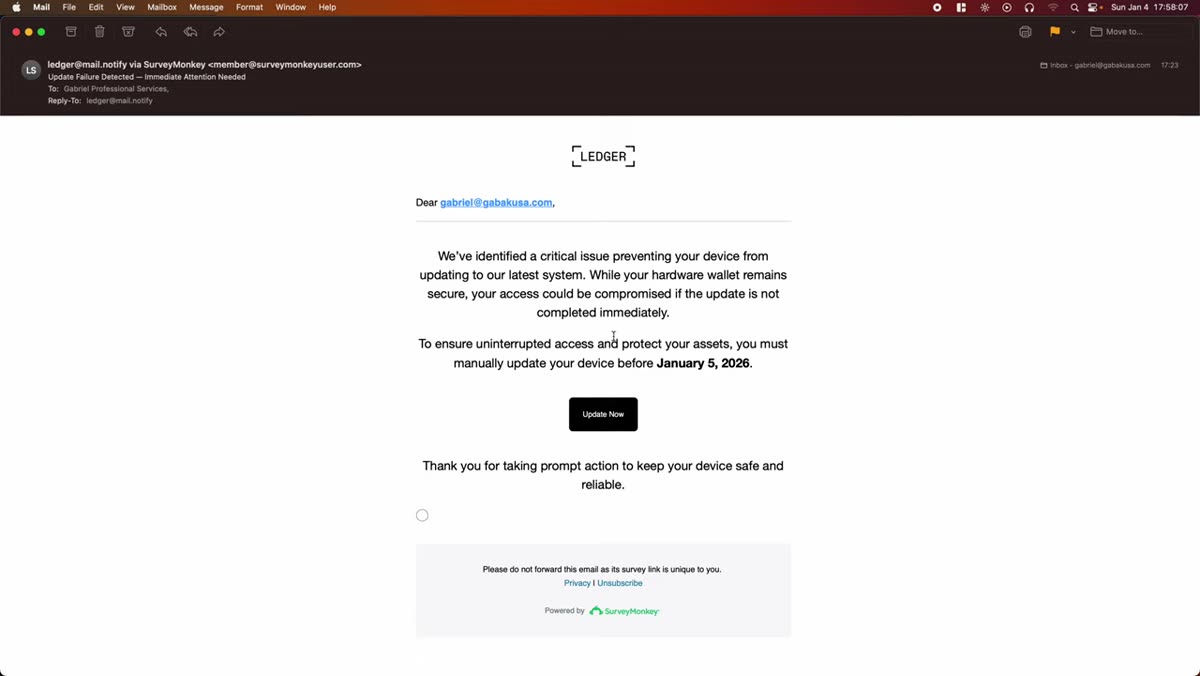
- El mail dice que tenés que actualizar tu wallet o puede quedar comprometida y perdés todo. El asunto habla de una "falla de actualización" y de "atención inmediata".
- Te da una fecha límite inventada (el 5 de enero de 2026) para meter presión: la urgencia es la herramienta favorita de los estafadores.
- Tiene un único botón grande, "Update Now", que te lleva a una página que no es la de Ledger.
- No te saluda por tu nombre sino por tu dirección de correo. Un aviso real de una empresa a la que le diste tu nombre normalmente lo usaría.
Precaución: ningún aviso verdadero te obliga a actuar en horas ni te pide entrar desde un botón de un correo.
Paso 2: Mirá quién envía el correo
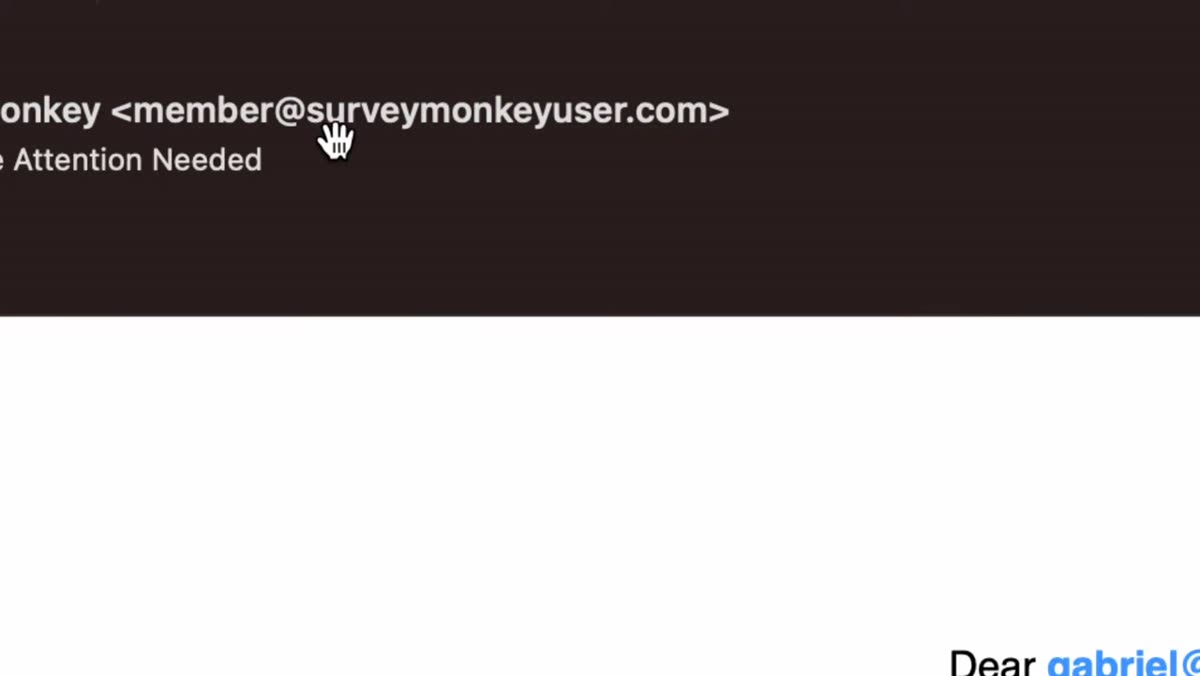
- El remitente figura como SurveyMonkey user: el correo no sale de Ledger sino de una plataforma de encuestas que usan para mandar el mail.
- Pueden poner "Ledger" como nombre visible, pero eso no prueba nada: el nombre se puede escribir a gusto.
- Lo que importa es la dirección que aparece entre los signos < >, no el nombre que se muestra arriba.
- Un correo oficial de un servicio financiero no te llega "vía" una herramienta de encuestas.
Paso 3: Revisá la dirección de respuesta y el dominio
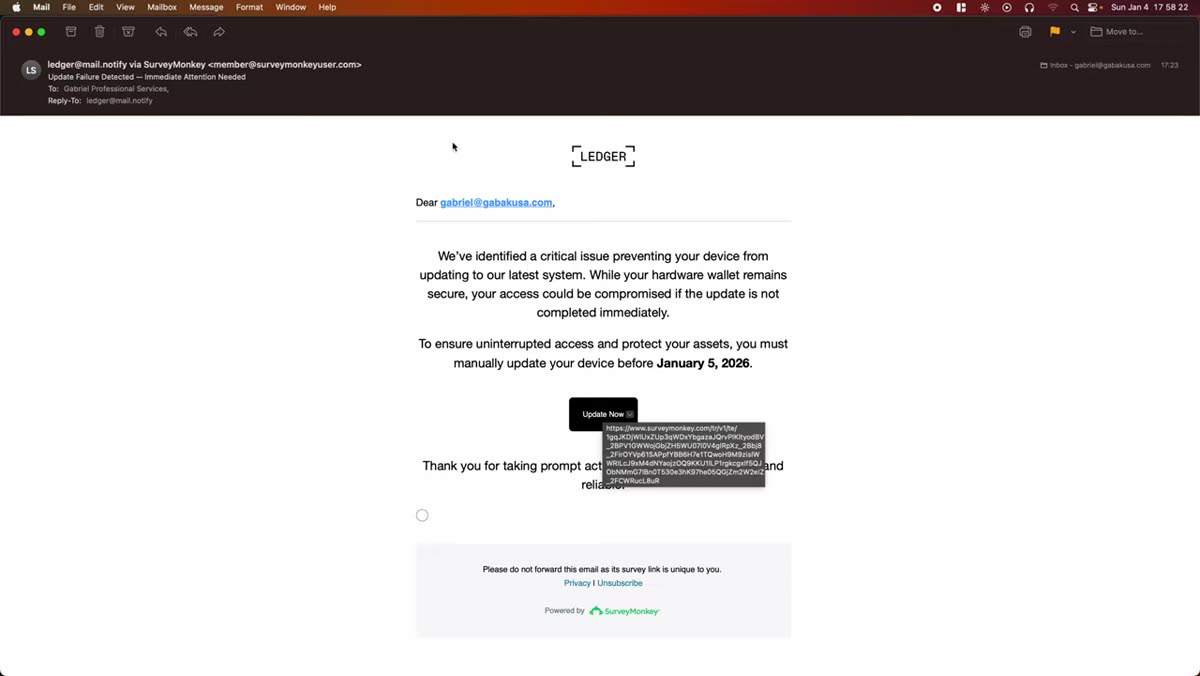
- La respuesta va a una dirección "mail notify", de un dominio que no se sabe si existe o quién lo controla.
- No es el dominio original de Ledger: eso alcanza para descartar el correo.
- En tu programa de correo abrí los detalles del mensaje y mirá el remitente y el campo "Responder a". Si no coinciden con el dominio oficial de la empresa, es falso.
- Antes de tocar cualquier enlace, pasá el mouse por encima (sin hacer clic) para ver a dónde apunta de verdad.
Paso 4: Compará con el sitio oficial de Ledger
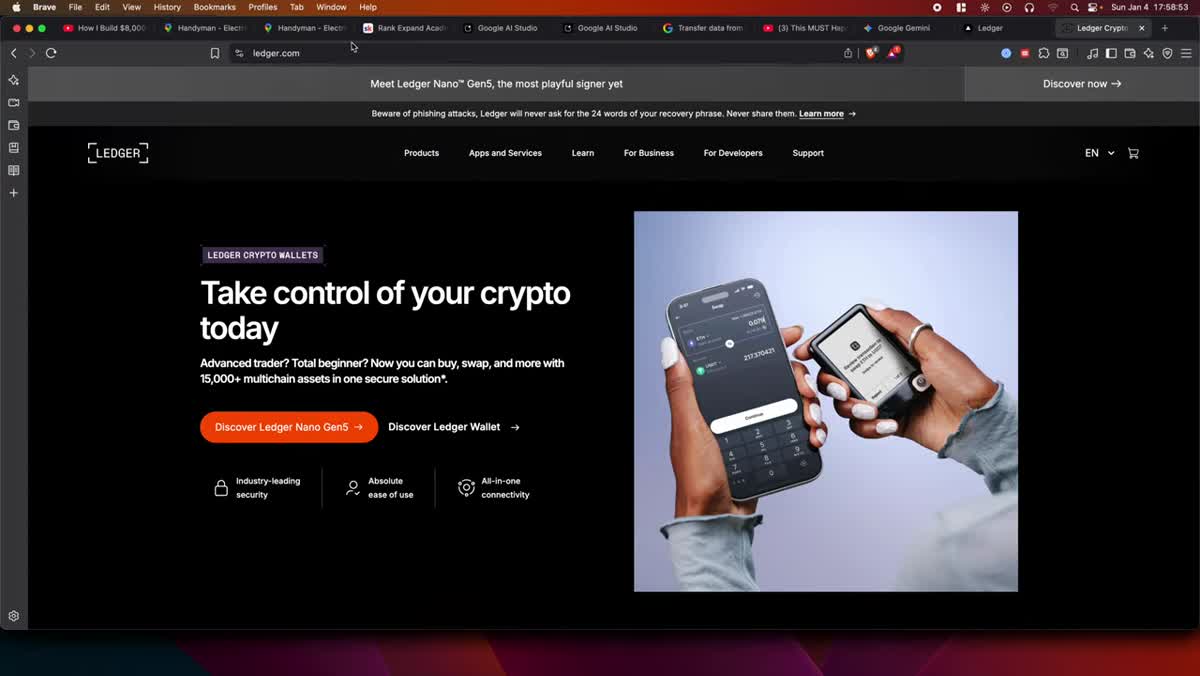
- Si entrás vos mismo a la página de Ledger, escribiendo la dirección en el navegador, vas a ver su dominio real: ledger.com.
- Arriba de todo, el sitio oficial advierte que Ledger nunca te va a pedir las 24 palabras de tu frase de recuperación.
- Lo real está ahí; lo que llega por estos mails no. Cualquier novedad verdadera sobre tu dispositivo también va a estar publicada allí.
- Guardá el sitio oficial en favoritos para no depender de enlaces que te llegan por correo o mensaje.
Paso 5: Nunca escribas tu frase de recuperación
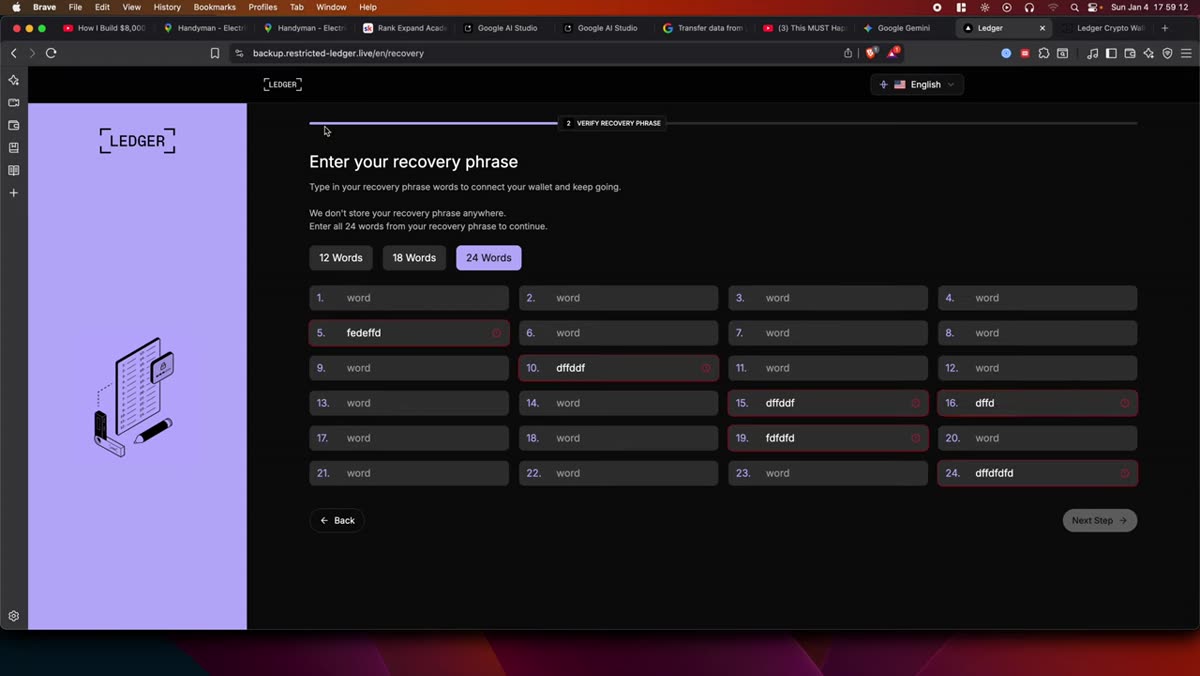
- Al hacer clic, la página te pide tus 24 palabras, o 18 o 12, según tu wallet. Gabriel probó escribiendo letras cualquiera para mostrarlo.
- Mirá la barra de direcciones: no es ledger.com sino un dominio que imita el nombre de Ledger (en el video, uno parecido a restricted-ledger.live). Se parece, pero no es.
- Esa página se hizo para entrar en tu wallet y sacarte todas las cripto, y suele decir que no guarda tu frase para que te confíes.
- Después pueden mostrarte un mensaje de que "todo está perfecto" o hacerte descargar algo; para entonces ya te robaron.
Precaución: las palabras de recuperación son la llave maestra de tu dinero. Quien las tiene controla tus fondos aunque no tenga tu dispositivo.
Paso 6: Ignorá el correo y bloqueá al remitente
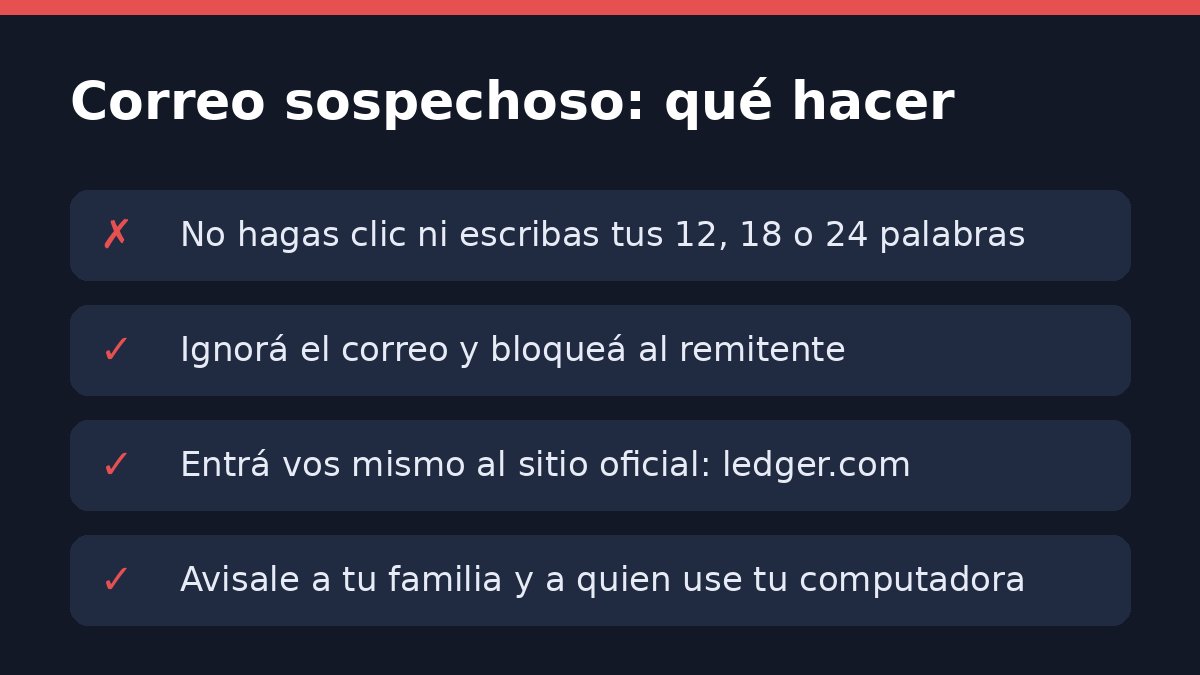
- Ignorá estos mails y bloquealos para que no te lleguen más.
- Marcalo como phishing en tu programa de correo (en Gmail, desde el menú de los tres puntos: "Denunciar phishing").
- Así evitás que otra persona que use tu computadora, o alguien de tu familia, caiga sin darse cuenta.
- Pasá la palabra: los que saben poco del tema son los que más caen.
Paso 7: Cuidado también con la llamada falsa de "Google"
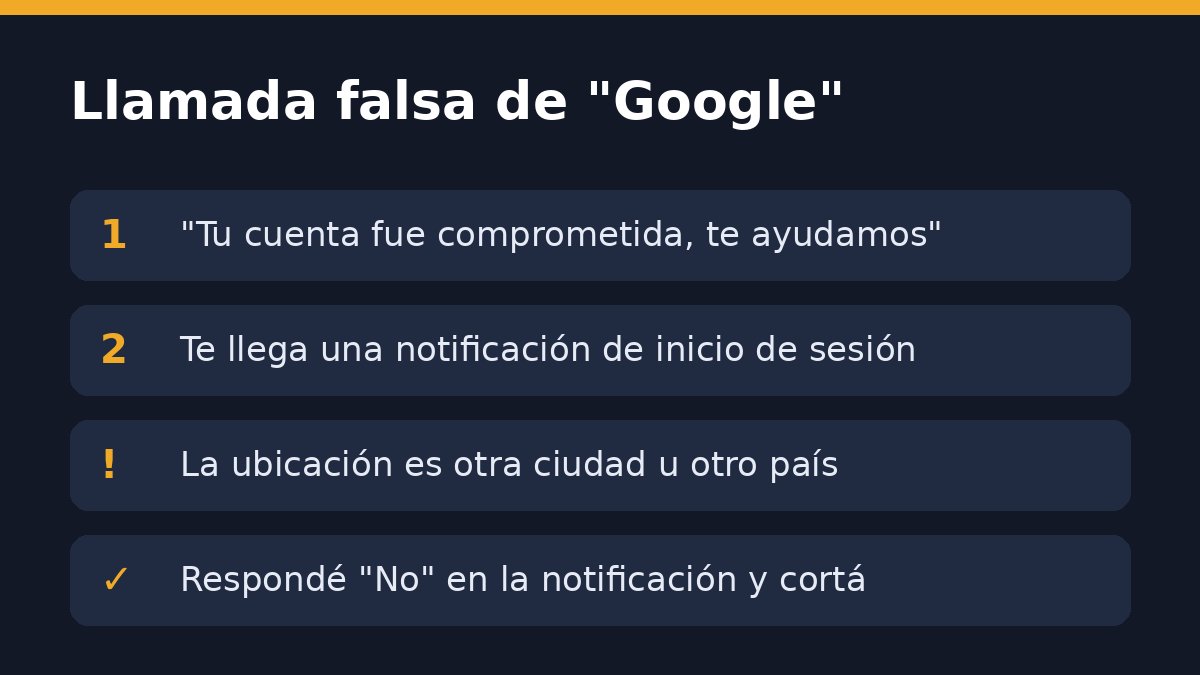
- A Gabriel lo llamaron diciendo ser Google: "tu cuenta fue comprometida, ¿querés que te ayudemos?".
- Le llegó una notificación de que alguien quería abrir la cuenta desde otro estado, a unas 2000 millas, estando él en Phoenix, Arizona.
- Respondió que no y se cortó la comunicación.
- La notificación te muestra el lugar desde donde alguien intenta entrar: si no sos vos, siempre respondé "No".
Señales de que un correo de Ledger es falso
- Te presiona con una fecha límite o con perder todo si no actuás ya.
- El remitente viene "vía" otro servicio (como una herramienta de encuestas) y el dominio no es ledger.com.
- Te saluda con tu correo electrónico en lugar de tu nombre.
- El botón te lleva a una dirección parecida al nombre de Ledger pero distinta.
- Te pide tu frase de recuperación, 12, 18 o 24 palabras, o que "verifiques" o "sincronices" tu wallet.
- Promete que "tu hardware wallet sigue seguro" pero te exige un trámite inmediato.
Qué es la frase de recuperación y por qué nunca se comparte
La frase de recuperación (también llamada seed, semilla o "las 24 palabras") es la copia de seguridad de tu wallet: con esas palabras cualquier persona puede reconstruir tu billetera en otro dispositivo y mover tus fondos. Por eso solo se usa en un caso: restaurar tu propia wallet en el propio dispositivo, y nunca en una página web ni en un formulario enviado por correo. No la fotografíes, no la guardes en el correo ni en la nube y no se la des a nadie, ni siquiera a alguien que diga ser de soporte.
Qué hacer si ya escribiste tus 24 palabras en la página falsa
- Considerá que tu wallet está comprometida y actuá enseguida.
- Desde un dispositivo limpio, creá una wallet nueva con una frase nueva (idealmente en un dispositivo nuevo).
- Transferí todos los fondos a la dirección nueva lo antes posible.
- Nunca vuelvas a usar la frase vieja, aunque vacíes la wallet.
- Cambiá la contraseña de tu correo y activá la verificación en dos pasos.
- Si hubo pérdidas, guardá capturas y direcciones y hacé la denuncia (ver abajo).
- Desconfiá de quienes te escriban ofreciendo "recuperar tus fondos": suele ser una segunda estafa.
Cómo denunciar un correo falso de Ledger
- En tu programa de correo, marcalo como phishing o spam y bloqueá al remitente.
- Avisá al soporte oficial de Ledger desde su sitio (support.ledger.com), entrando vos mismo, no desde el correo.
- Podés reportar la página falsa a Google Safe Browsing y denunciar el mensaje a la FTC de Estados Unidos (reportfraud.ftc.gov).
- Si perdiste dinero, presentá una denuncia en el IC3 del FBI (ic3.gov) con las direcciones y el correo.
Otras estafas parecidas y hábitos para proteger tus criptomonedas
- Los estafadores usan el mismo guion con otros nombres: bancos, exchanges, supuestos premios, soporte técnico y llamadas "de Google".
- Entrá siempre a la página oficial escribiéndola vos o desde favoritos.
- Activá la verificación en dos pasos y guardá la frase de recuperación fuera de línea.
- Hablá con tu familia, sobre todo con quien menos sabe de tecnología, y compartí este artículo. Si querés leer más sobre cómo se mueve la comunicación hoy, mirá por qué el email va a morir frente al mensaje de texto y cómo hacer que tu PC envíe y responda emails automáticamente.
Preguntas frecuentes
¿Ledger me puede pedir por correo mis 24 palabras?
No. Ledger no pide la frase de recuperación por correo, ni por una página web ni por llamada. En el video, el correo que pedía actualizar la wallet era falso: no venía del dominio de Ledger y la página pedía la frase de 12, 18 o 24 palabras para robar las criptomonedas.
¿Cómo sé si un correo de Ledger es falso?
Mirá el remitente y la dirección de respuesta. En este caso el envío figuraba como SurveyMonkey user y la respuesta iba a un dominio desconocido, no al dominio oficial ledger.com. Además, el correo metía presión con una fecha límite y llevaba a una página que pedía las 24 palabras.
¿Qué hago si me llega este correo?
Ignoralo, no hagas clic y bloqueá al remitente para que no te lleguen más. Marcalo como phishing y, si querés revisar algo de tu wallet, entrá vos mismo al sitio oficial.
¿Qué pasa si escribo mis palabras en la página falsa?
Con esas palabras pueden entrar en tu wallet y sacarte todas las criptomonedas. Si ya las escribiste, pasá tus fondos a una wallet nueva con una frase nueva lo antes posible y no vuelvas a usar la vieja.
¿Puedo recuperar mis criptomonedas si me robaron?
Las transacciones en blockchain no se pueden revertir. Podés denunciar el caso, pero desconfiá de cualquiera que prometa recuperar tus fondos a cambio de dinero o de tus palabras.
¿Cómo denuncio un correo de phishing?
Marcalo como phishing en tu programa de correo, avisá al soporte oficial de la empresa imitada, reportá la página a Google Safe Browsing y presentá la denuncia en la FTC (reportfraud.ftc.gov). Si perdiste dinero, también en ic3.gov.
¿Cómo funciona la estafa de la llamada falsa de Google?
Te llaman diciendo que tu cuenta fue comprometida y que te van a ayudar; mientras tanto intentan entrar y te llega una notificación de inicio de sesión desde un lugar lejano. Respondé "No" en la notificación y cortá.
¿Por qué estos correos aparecen "vía SurveyMonkey"?
Porque los estafadores usan plataformas legítimas de envío para que el correo llegue a la bandeja de entrada. Que el remitente sea una plataforma de encuestas, y no el dominio de la empresa, es una señal clara de alerta.
Video original

Reportar un error
¿Necesitás ayuda con tu equipo?
Llamá o mandá un mensaje de texto a Gabriel al 859-878-0554, o mirá los servicios de Gabak Tech (asesoramiento técnico y soporte premium) y los cursos.
Comentarios
Los comentarios se publican después de la revisión de Gabriel.
Cargando comentarios…